美国牙科协会呼吁调整医疗网络安全法案,减轻小型牙科诊所合规负担
 |
图源:美国牙科协会(ADA) |
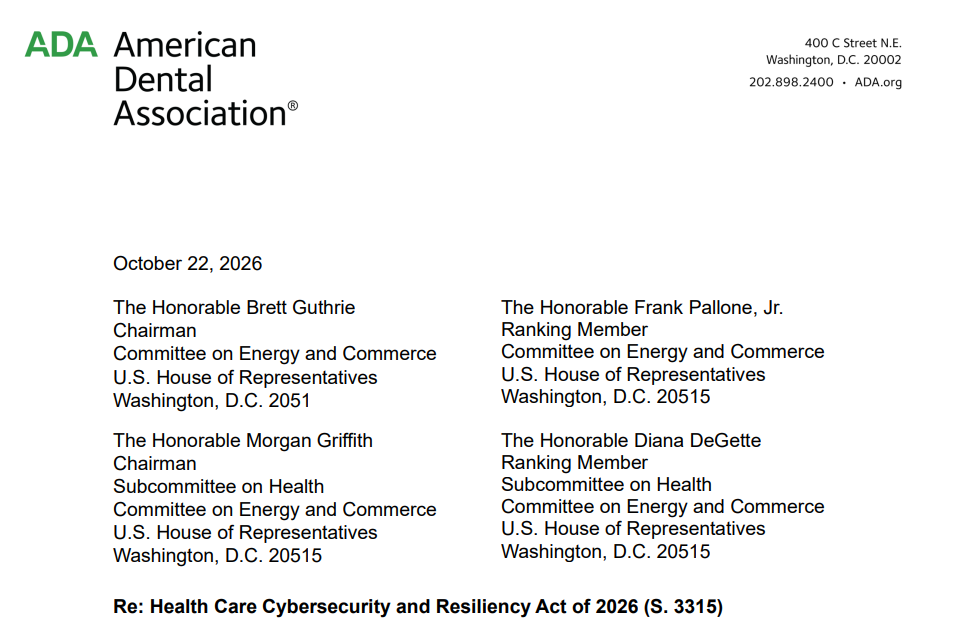
好的牙·讯|近日,美国牙科协会(ADA)致信美国众议院能源与商务委员会,就参议院通过的《2026年医疗保健网络安全与韧性法案》(Health Care Cybersecurity and Resiliency Act of 2026,S.3315)提出修改建议。ADA认为,法案拟增加的网络安全要求可能给小型牙科诊所带来较大的合规负担,建议根据医疗机构的规模、技术能力和风险状况调整要求,同时扩大资金及技术支持范围。
据参议院于2026年9月30日通过的法案文本,第8条要求美国卫生与公众服务部(HHS)更新相关安全法规,要求医疗卫生与公共卫生领域的非政府实体,以及HIPAA涵盖实体和业务合作伙伴(Business Associates),采取最低限度的风险导向网络安全措施。
措施包括多因素身份验证、受保护健康信息加密、信息系统监控(包括渗透测试)以及符合国家网络安全框架的其他安全标准。相关规定拟于法案颁布36个月后生效。ADA指出,统一的安全要求可能未充分考虑独立及小型牙科诊所的资源、技术能力和实际风险。
针对第8条,ADA建议明确要求HHS根据机构规模、业务复杂程度、技术能力、风险状况及可用资源制定差异化实施要求。对于渗透测试、持续监控等措施,如果其实施负担明显超过预期收益,且其他安全措施能够适当控制风险,应授权HHS为小型诊所提供豁免或合理替代方案。
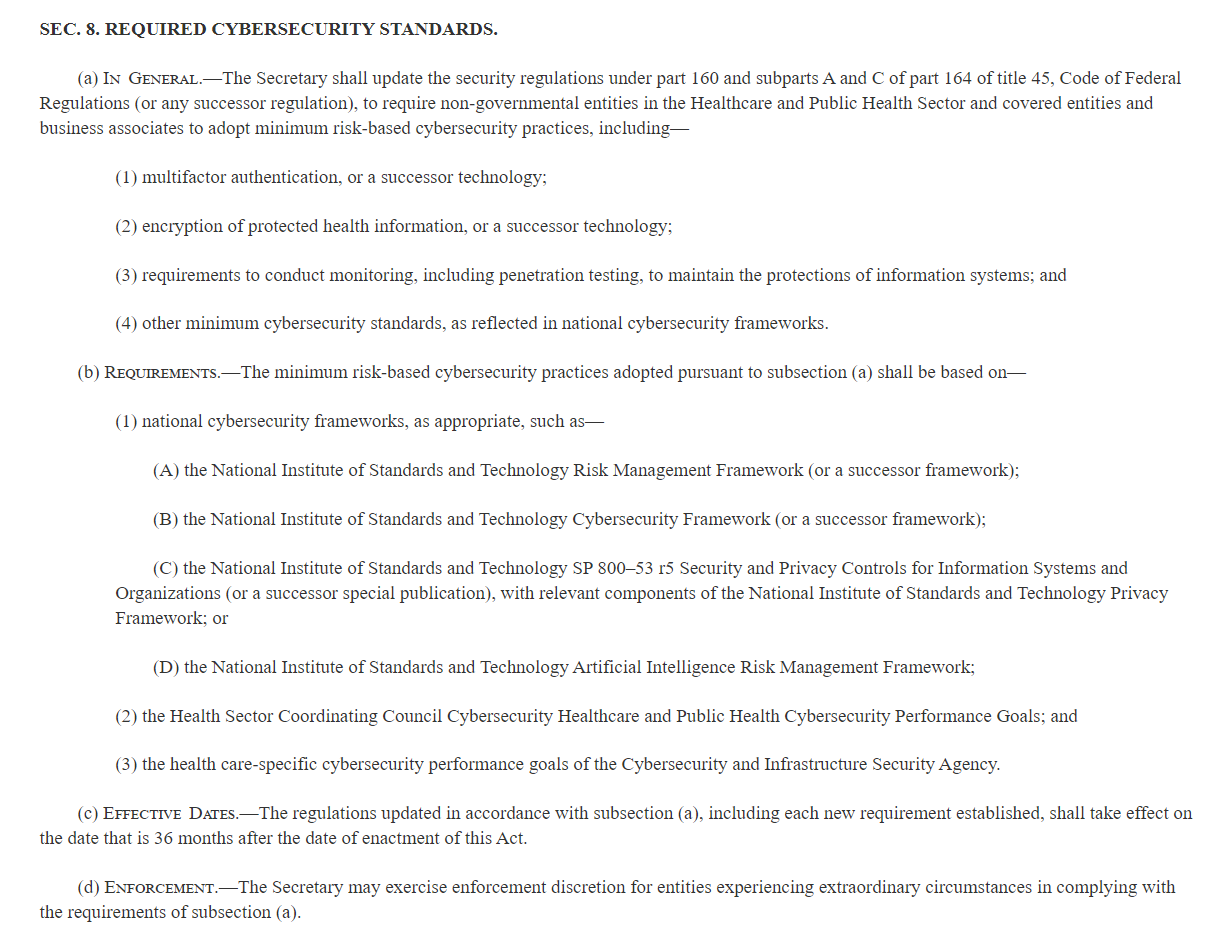 |
S.3315——2026年医疗保健网络安全和韧性法案第8条 |
资金支持是ADA提出的另一项重点建议。法案第10条拟向符合条件的机构提供网络安全专项拨款,资助对象主要包括联邦合格医疗中心、美国印第安卫生服务机构运营的医疗设施、非营利医院、农村卫生诊所以及与上述机构合作或协调转诊的非营利组织。独立牙科诊所通常不属于这些资助类别。ADA建议扩大拨款覆盖范围,将小型及独立医疗机构纳入资助对象,并将技术支持从农村地区扩展至更广泛的小型诊所,同时允许专业协会及其他可信赖组织参与网络安全资源的提供。
在实施期限方面,ADA建议将合规期限与HHS最终实施细则的发布挂钩,而不是仅以法案颁布日期为起点,并根据诊所规模和业务复杂程度分阶段实施,为小型诊所预留更多调整时间,以便更新技术系统、合同、内部制度和人员培训。
在执法与责任划分方面,ADA支持法案第7条将机构已经采取的网络安全措施纳入监管考量,但建议进一步明确:对于已作出合理、善意网络安全投入的机构,监管部门应给予实质性考量,并在没有故意疏忽或持续不整改已知问题的情况下,允许其在处罚前完成整改。此外,针对由第三方供应商或业务合作伙伴造成的网络安全事件,ADA建议按照实际责任主体划分责任;对于已履行合理尽职调查和自身合规义务的医疗机构,应提供适当保护。
在中国,国家卫生健康委、国家中医药局、国家疾控局于2022年联合印发《医疗卫生机构网络安全管理办法》(国卫规划发〔2022〕29号),要求医疗卫生机构落实网络安全等级保护制度,并在网络运营过程中每年开展文档核验、漏洞扫描、渗透测试等形式的安全自查,及时整改发现的安全隐患。该办法适用于医疗卫生机构运营网络的安全管理,未纳入区域基层卫生信息系统的基层医疗卫生机构参照执行。

独家资讯、独家数据、独家故事
;)